OSS Scanner y REA: dos herramientas de IA para revisar código, cada una para algo distinto
Anthropic ha abierto OSS Scanner, un servicio gratuito y opcional para proyectos de código abierto, y la comunidad tiene REA, un proyecto libre de ingeniería inversa con agentes. Sirven para cosas distintas.
Índice

Dos herramientas de seguridad con agentes de IA han coincidido estas semanas, y conviene no mezclarlas: OSS Scanner, de Anthropic, está pensada para quien mantiene un proyecto de código abierto, y REA, un proyecto libre de la comunidad, sirve para analizar un programa del que no tienes el código.
OSS Scanner: revisión gratuita para proyectos de código abierto
Anthropic lo presentó el 8 de octubre. Es un servicio opcional: los proyectos que se apuntan reciben análisis de seguridad periódicos hechos por sus modelos más potentes, sin coste. Anthropic cuenta que en los últimos seis meses sus modelos han encontrado más de 29.000 vulnerabilidades candidatas y que solo ha podido revisar a mano unas 6.000, así que ofrece una vía rápida: quien se apunta recibe los informes en cuanto se generan, sin la revisión humana previa que sí pasan los avisos normales.
- Quién puede apuntarse: los responsables principales del proyecto, abriendo una petición (PR) en el repositorio
anthropics/oss-scannercon un ficheroproject.yaml(repositorio, correo de contacto y un Dockerfile que prepare el entorno sin internet). - Qué proyectos entran: con criterios parecidos a los de OSS-Fuzz, de Google: proyectos consolidados e importantes para la seguridad de la infraestructura y de los usuarios. Se miran, entre otras cosas, la antigüedad, la frecuencia de actualizaciones, la licencia abierta y el número de usuarios. Los proyectos recién nacidos y los forks no suelen entrar.
- Qué reciben: un paquete de informes por correo, con comprobación automática de los fallos, parche propuesto y análisis de la causa. Después, nuevos análisis cada cierto tiempo.
Anthropic avisa de que el servicio es para proyectos que ya pueden con los avisos de seguridad que reciben: si ya vas sobrado de informes, esto trae más. Si usas programas de código abierto y no los mantienes, no tienes que hacer nada.
REA: ingeniería inversa con agentes
REA («Reverse Engineer Anything», licencia MIT) conecta un agente de IA con herramientas para inspeccionar binarios nativos, aplicaciones de JavaScript y Electron, ensamblados .NET y sitios web, y explicar cómo funciona algo sin tener su código fuente. El análisis se hace en local; abajo, cómo instalarlo en cada sistema. Para los binarios nativos usa Hopper, Ghidra o IDA, que tienes que tener instalados. La última versión que hemos visto es la 6.7.0, del 18 de octubre.
Instalar
En Windows
Con Node.js
- Instala Node.js LTS desde nodejs.org (REA pide la 22.23.4, la 24.22.1 o la 26.12.1, o posteriores de cada una).
- En una terminal:
Registra REA en tu agente de IA; para el análisis de binarios hace falta además Hopper, Ghidra o IDA.npx rea-agents setup
En macOS
Con Node.js
Igual que en Windows: Node.js LTS desde nodejs.org y, en el Terminal, npx rea-agents setup.
En Linux
CachyOS y Arch
Node.js y npm, de los repositorios oficiales. Usa la versión LTS nodejs-lts-krypton: el nodejs que da hoy CachyOS es más antiguo de lo que pide REA.
sudo pacman -S nodejs-lts-krypton npm
npx rea-agents setup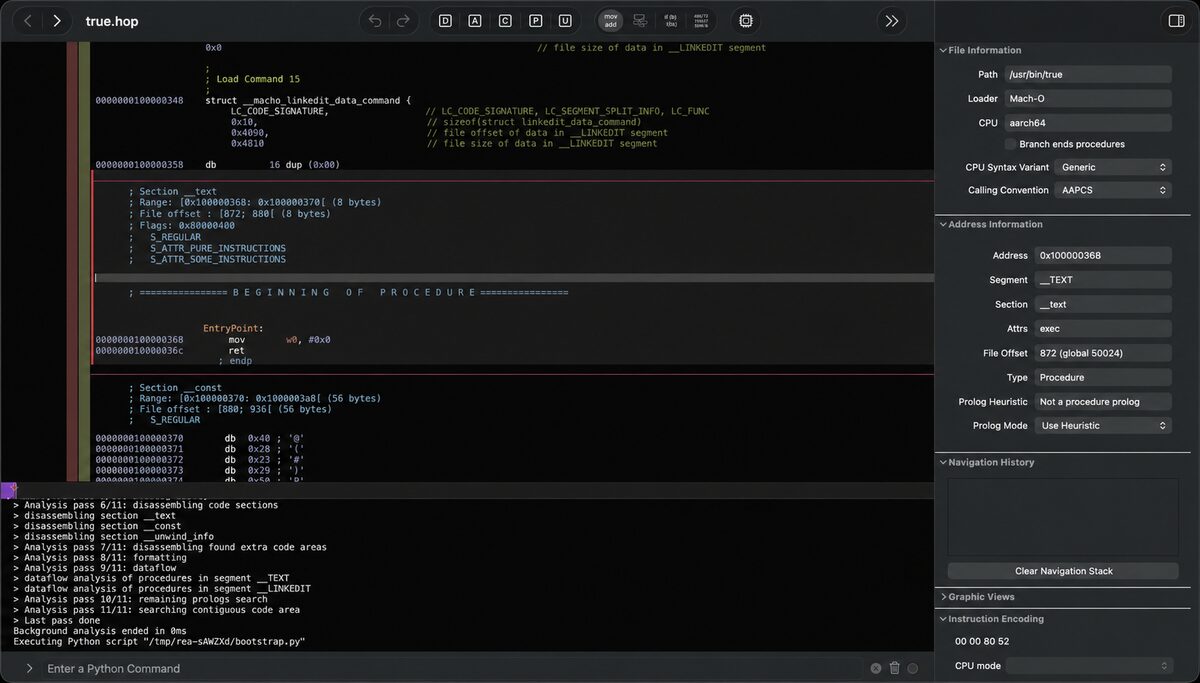
Analizar un programa ajeno puede ir contra su licencia. Los autores de REA dicen que es para investigación legal, formación, interoperabilidad, conservación de software y programas que sean tuyos o que tengas permiso para examinar, y que las herramientas comerciales que use hay que tenerlas con licencia legal. Mira esas condiciones y las del programa que quieras estudiar antes de usarlo.
Fuentes: Anthropic, «Launching an opt-in vulnerability-finding service for open-source software» (8/10/2026) · página de OSS Scanner · repositorio de REA · rea.tools.


